
Yapay zekâ solucanları akıllı ev cihazlarına yayılabilir
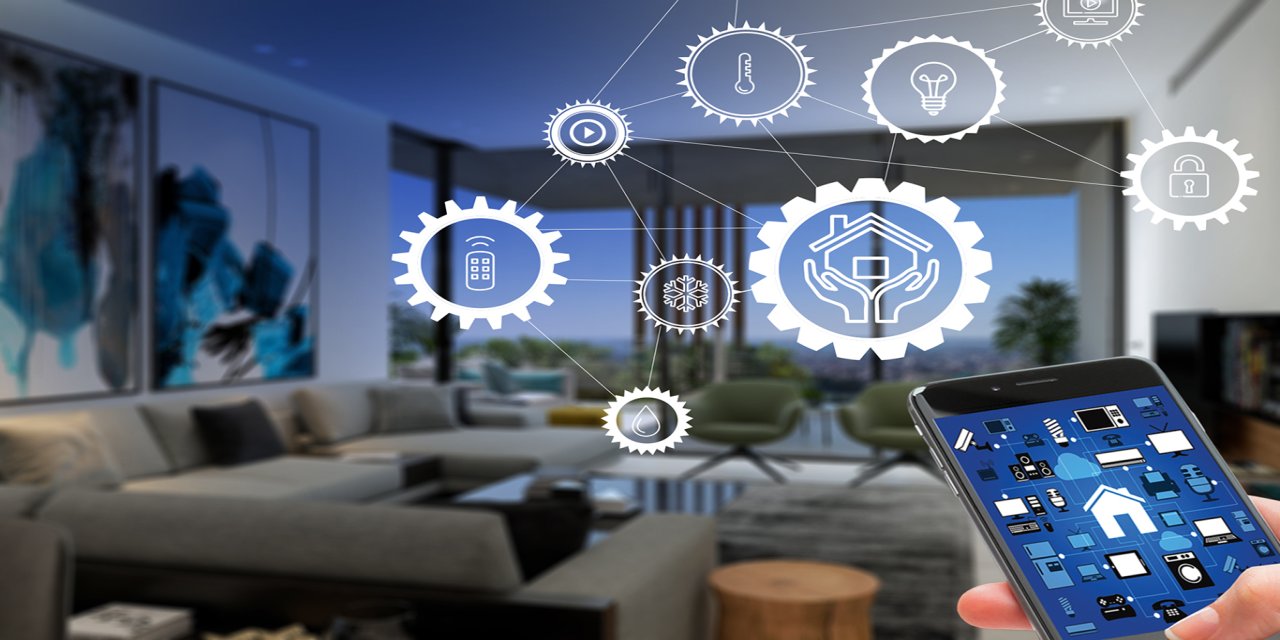
Akıllı televizyonlar, robot süpürgeler, güvenlik kameraları ve akıllı ev aletleri, gelecekte yapay zekâ destekli siber saldırıların hedefi olabilir. Yapay zekâ şirketi Anthropic'in 12 Ekim'de yayımladığı araştırma, düşük maliyetli ve internete bağlı cihazların kendi kendini çoğaltabilen zararlı yazılımlar için kullanılabileceğine dikkat çekti.
Araştırmacılara göre bu tür yazılımlar, bir cihaza yerleştikten sonra başka sistemlere geçebilir, kendi yapay zekâ modelini çalıştırabilir ve yayılmayı insan müdahalesi olmadan sürdürebilir. Özellikle güvenlik önlemleri yetersiz olan cihazların bu tür saldırılara karşı savunmasız kalabileceği değerlendiriliyor.
15 Android TV cihazında deney yapıldı
Anthropic araştırmacıları, uygun maliyetli 15 Android TV kutusu üzerinde bir yapay zekâ modelini dağıtarak çalıştırmayı başardı. Şirket ayrıca basitleştirilmiş bir test ağında, yapay zekâ modellerinin cihazlar arasında çoğalma sürecinin aşamalarını yerine getirme kapasitesini inceledi. Ancak deneyler, gerçek dünyadaki akıllı ev cihazlarına yayılan, tamamen bağımsız bir zararlı yazılımın ortaya çıktığını göstermiyor.
Araştırmaya göre 30 milyar ve daha az parametreye sahip bazı modeller, kendi kendini çoğaltmak için gereken işlemlerin önemli bir bölümünü gerçekleştirebiliyor. Anthropic, küçük modellerin gelişim hızının sürmesi durumunda bu sürecin tüm aşamalarını yıl sonuna kadar yerine getirebilecek seviyeye ulaşabileceğini öngörüyor.
Merkezi bir noktadan durdurmak zorlaşabilir
Geleneksel zararlı yazılımlardan farklı olarak yapay zekâ destekli solucanların, karşılaştıkları farklı cihazlara uyum sağlayabilmesi ve yeni sistemlerde çalışmayı öğrenebilmesi ihtimali üzerinde duruluyor.
Bu tür bir ağın çok sayıda cihaza dağılması halinde tek bir merkez üzerinden devre dışı bırakılması zorlaşabilir. Araştırmacılar, bu durumun saldırıların tespit edilmesini ve yayılmanın durdurulmasını güçleştirebileceği uyarısında bulunuyor.
Uzmanlar riskin boyutu konusunda farklı düşünüyor
Bazı siber güvenlik uzmanları, yapay zekâ modellerinin bağımsız biçimde çoğalabilmesi ihtimalini önemli bir risk olarak görürken bazı uzmanlar mevcut deneylerden hareketle kapsamlı bir güvenlik krizi beklentisine girilmesini abartılı buluyor.
Georgetown Üniversitesi Stratejik ve Gelişen Teknolojiler Merkezi araştırmacılarından Jessica Ji de böyle bir senaryonun ihtimal dışı olmadığını ancak gerçekleşme olasılığının henüz bilinmediğini belirtti.
Anthropic araştırmacıları, riskleri azaltmak için bilgisayar sistemlerindeki güvenlik açıklarının kapatılması ve internete bağlı cihazların korunmasına yönelik önlemlerin güçlendirilmesi gerektiğini vurguluyor. Araştırmanın temel uyarısı ise kendi kendini çoğaltabilen yapay zekâ sistemlerinin henüz kesinleşmiş bir tehdit olarak değil, gelişimi yakından izlenmesi gereken olası bir siber güvenlik riski olarak ele alınması.
Kaynak:İLKHA
Türkçe karakter kullanılmayan ve büyük harflerle yazılmış yorumlar onaylanmamaktadır.